
Codex 长任务跑 30 分钟,人不用守着:4 条远程路线的分界线不是工具,是权限
V2EX 上有人提了个很具体的问题:我经常用 /goal 跑长任务,一次半小时到一小时,不可能一直在家守着机器,完事还得再开下一个任务。底下 35 条回复,把远程让 Codex 干活的路子几乎翻了个底朝天——从官方的手机 Remote,到 anytty、NovaScale、orca 这类第三方,再到一条 ntfy 通知。
这帖子踩中了一个正在变大的工程问题:当 agent 从「交互式结对」走向「无人值守长任务」,人怎么在任务跑的时候离开机器,又随时能看得见、能补一句、能审批。 本文替后端/AI 开发者把四条路线摊开,各给选型依据和已知坑,不吹哪个「最好」。
先给结论:别纠结「哪个工具最强」,先想清楚「你愿不愿意把 agent 对仓库和命令的读写权限,交给一条链路」。 选型本质是选「权限让渡的边界」,不是选界面。
四条路线,先把它们分成两类
社区的答案表面上一堆,剥开其实是四种结构,两两一类:
- 走官方中继的:ChatGPT 手机端 Remote。OpenAI 用一层「secure relay layer」把机器和你设备连起来,机器不直接暴露公网。官方 5 月 14 日发布时给的数字是「每周 400 万+ 开发者用 Codex」,手机端在 iOS/Android 全方案(含 Free 和 Go)滚动 preview。
- 自己拉链路的:SSH 私网直连(Remote SSH 已 GA,或 NovaScale 这类 App 通过 codex app server websocket + Tailscale 连主机)、终端复用器(anytty / orca 把 TUI 搬到手机)、以及「完成通知」这类最小闭环(ntfy + hook)。
这个二分法直接决定了你后面所有决策:用官方中继,安全边界和运维归官方管,但你受它约束;自己拉链路,什么都可控,但安全边界和责任全在你。
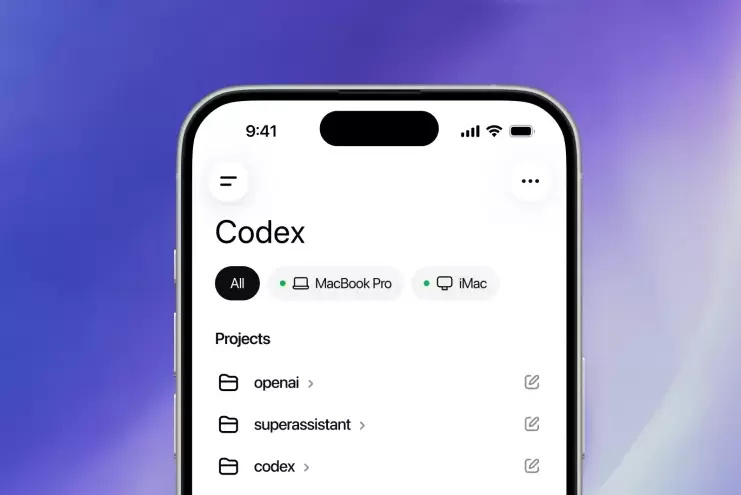
官方 Remote:零运维,但有三重隐性约束
官方手机 Remote 是多数人第一反应,但社区反馈「连不上、太卡、Android 一塌糊涂」不是个例,得拆开看是功能问题还是你配错。
第一层是平台兼容:官方明说手机端「连接 Windows 主机 coming soon」——现在手机只能连 macOS 上的 Codex App。你的机器是 Windows,官方路线直接出局,别浪费时间去排查。
第二层是环境约束:Android 端「Remote 连不上」高频出现,社区归因到 Play Integrity / Google 认证——root 过的手机过不了 Play Integrity 验证,Google 认证失败直接连不上。iOS 相对正常。这意味着你设备「不够干净」或网络环境特殊(有网友说必须美国 IP),官方路线就难受。
第三层是主机保活:官方文档的 Troubleshooting 写得直白——远程会话断开,先查「主机是否睡眠、是否断网、是否关了 App」。任务跑一半人出门,机器半夜休眠,会话就断了。这不是 bug,是官方路线的默认假设:机器得一直醒着。
官方文档对安全边界的表述也值得记住:
Remote connections use SSH to start and manage the remote Codex app server. Don’t expose app-server transports directly on a shared or public network. If you need to reach a remote machine outside your current network, use a VPN or mesh networking tool instead of exposing the app server directly to the internet.
翻译成决策:官方 Remote 默认你在可控网络内用;真要跨公网,它建议你上 VPN / 组网工具,而不是把端口裸暴露。 这跟下面自己拉链路的思路其实收敛了。
自己拉链路:可控、可审计,边界和责任都归你
官方路线「省心但有墙」,社区里绕墙的人就选了直连。这里面有两种做法,别混。
SSH 私网直连 / App server websocket:Remote SSH 官方已 GA,桌面端自动识别你 SSH config 里的主机,可以像本地一样在远端起 project 跑 thread。第三方 App(社区提到 NovaScale)则绕过官方中继,直接通过 codex app server 的 websocket 和你主机的 app server 通信,配合 Tailscale 组网,走的是私网。这一类的卖点:链路是你自己的,断点、审计、日志都看得见,不用看 OpenAI 中继的脸色。 代价:host 保活、密钥管理、断线重连这些运维活全在你。
终端复用器(anytty / orca):把 Codex 的 TUI 原样搬到手机 App 上,本质是「远程终端」而非「agent 专属」。好处是通用——不止 Codex,CLI 里能跑的都行;坏处是它是裸 TUI,没有官方那套 approval 弹窗、截图、diff 的富交互,你是在手机上一个终端里操作。
这一类的共同前提是你得有台能一直开着的机器(家里主机或云服务器),且网络你得自己组。它的隐性成本是:一旦链路断了或你误配了权限,agent 能碰的范围就是你没设防的范围。
最小闭环:你其实只想要「完成叫我」
如果回头读原帖需求——「任务跑 30–60 分钟,我不用守着,完事部署下一个」——有一类回答可能最贴切:你压根不需要「随时看得见」,只需要「跑完通知我」。
社区给的方案是一条 ntfy + hook:Codex 支持 hooks,任务完成时发一个 ntfy 请求,手机装上 ntfy App 收推送。有人还打包成了现成项目(agent-completion-notification)。这个方案的本质是把「实时控制」降级成「完成通知」,安全性最好——agent 全程只在你机器上本地跑,手机永远拿不到对仓库的实时写权限,只是被动收一条推送。
选型第一刀不是「工具好不好用」,是「你要的是实时控制,还是只要完成通知」。想清楚这个,一半的工具可以当场删掉。
这条对「任务长、结果明确、不需要中途改方向」的场景几乎是零成本最优解。它不适用的前提也清楚:需要中途看进展、补指令、改方向的,就退回前两类。
主机保活与断线重连:所有路线的共同底层
不管走哪条,最后都会撞到同一个运维问题:agent 跑在半路,链路断了,任务还在不在跑?结果有没有丢?
官方文档把断线归因写得很实:主机睡眠、断网、App 被关。对应的三条保活动作,跟方案无关:
- 机器不睡:macOS 用 caffeinate 之类顶住睡眠,或直接上一直开着的云服务器 / Mac mini。
- 网络不掉:跨网用组网(Tailscale / WireGuard),比裸端口靠谱得多——这也呼应官方文档「用 VPN 或 mesh」的建议。
- 任务结果要能回传:别只盯着「会话在不在」,得确认「跑完的 diff、测试输出、结果文件落在哪」。hook 通知 + 结果落盘,比「盯着手机看会话」可靠。
断线重连本身,官方是没有自动续跑的——文档说的是断开会话让你重新连上,不是帮你续跑任务。所以对超长任务,设计上就得假设「可能断」,把 checkpoint 或结果回传做进去,而不是指望链路永不掉。
反例:什么时候这些都不该上
写全成本,也要写「别折腾」的情况:
- 低频用家:一个月跑不了几次长任务,为它搭 Tailscale + 组网 + 手机 App,是过度工程。一条 ntfy 通知就够,或者干脆跑的时候人别走太远。
- Windows 主机 + 非要官方 Remote:官方没支持就是没支持,别在配置上耗。要么换 mac/服务器,要么走自己拉链路。
- 安全敏感仓库:agent 有对仓库和命令的读写权,把它通过任何链路暴露到手机,都意味着「你的密钥、你的仓库」跟着那条链路走。官方 Relay 和私网直连都没法替你做「仓库权限最小化」——该做的权限边界,得在 agent 侧先设好,再谈远程。
一句话收束:Codex 远程化的真问题不是「哪个工具最强」,是「你能接受把 agent 的仓库/命令权限交给哪条链路」。官方 Remote 是零运维但有墙,SSH 直连可控但运维和责任都在你,终端复用器是通用但不是 agent 专属,ntfy 是最小闭环但放弃实时控制。先想清楚你要实时还是只要通知,再选。
给今天就能做的下一步:如果你正在跑长任务,先不急着装第三方。打开 ChatGPT 手机 App 的 Remote,把主机保活(caffeinate / 云服务器)搞定,跑一个 10 分钟测试任务看看断线和审批体验——不行再退到「完成通知」这条最省事的路。十分钟能验证的事,别先花半天搭链路。
参考与验证
本文关键事实核验于一手来源(访问日期 2026-09-14):
- V2EX 帖「有没有什么工具,可以远程让 codex 干活?」(2026-09-14,2609 浏览 / 35 回复,社区信号,非一手事实):https://www.v2ex.com/t/1241635
- OpenAI 官方「Work with Codex from anywhere」(2026-05-14,手机端 preview、400 万+ 周活、Remote SSH GA、Windows 主机 coming soon、secure relay layer):https://openai.com/index/work-with-codex-from-anywhere
- Codex 官方「Remote connections」文档(SSH 建连、勿裸暴露、用 VPN/mesh、断线归因、Play Integrity/Google 认证、同账号同 workspace):https://developers.openai.com/codex/remote-connections/
- openai/codex 仓库(123,825 star / 19,089 fork,2026-09-11 连发 5 个 alpha prerelease,最后 rust-v0.155.0-alpha.3.10 于 15:52:58Z 发布):https://github.com/openai/codex/releases/tag/rust-v0.155.0-alpha.3.10
说明:本文为公开资料分析,未在本机实际运行以上各远程方案。社区提到的第三方工具(anytty、NovaScale、orca、ntfy、UU 远程等)仅作为方案类型提及,未逐一实测,具体功能以各项目文档为准。